' d='M777.45,250.6c-14.33-8.12-25.8-19.19-34.4-33.21-8.44-14.01-12.66-29.15-12.66-45.39s4.18-31.13,12.54-45.15c8.36-14.01,19.79-25.08,34.28-33.21,14.33-8.12,30.02-12.18,47.06-12.18s32.77,4.02,47.18,12.06c14.41,8.04,25.92,19.08,34.52,33.09,8.44,14.18,12.66,29.31,12.66,45.39s-4.22,31.38-12.66,45.39c-8.44,14.02-19.91,25.08-34.4,33.21-14.49,8.12-30.26,12.18-47.3,12.18s-32.49-4.06-46.82-12.18ZM796.32,123.51c-8.6,5.1-15.53,12.03-20.78,20.78-5.1,8.76-7.65,18-7.65,27.71s2.55,19.15,7.65,27.83c5.09,8.68,11.95,15.65,20.54,20.9,8.6,5.26,18,7.88,28.19,7.88s19.43-2.63,28.19-7.88c8.76-5.25,15.68-12.26,20.78-21.02,4.93-8.44,7.41-17.68,7.41-27.71s-2.51-19.11-7.53-27.71c-5.02-8.6-11.82-15.53-20.43-20.78-8.92-5.09-18.39-7.65-28.43-7.65s-19.35,2.55-27.95,7.65Z'/%3E%3Cpath fill='url(%23g2)' d='M971.05,246.51c-22.23-37.39-57.53-81.04-99.41-122.92-41.88-41.87-85.53-77.18-122.92-99.41-43.42-25.81-73.35-31-88.95-15.39-15.6,15.61-10.42,45.54,15.39,88.95,10.27,17.28,23.35,35.91,38.58,55.09-12.48-34.33-42.71-105.49-35.16-125.23.53-.53,2.11-1.08,4.98-1.08,7.34,0,23.15,3.63,51.58,20.53,35.55,21.13,77.35,55,117.7,95.36,40.37,40.37,74.22,82.16,95.36,117.7,23.54,39.57,21.33,54.68,19.44,56.55-1.87,1.88-16.99,4.1-56.55-19.43-21.7-12.9-45.72-30.54-70.33-51.51l-20.53,17.4c26.92,23.2,53.37,42.75,77.26,56.96,27.1,16.11,48.94,24.19,65.33,24.19,9.87,0,17.75-2.93,23.62-8.8,15.6-15.6,10.42-45.54-15.39-88.95Z'/%3E%3Cpath fill='url(%23g3)' d='M945.96,209.05c-5.28,7.23-12.34,13.08-20.56,16.93-18.43-25.16-41.47-51.97-67.37-78.31,4.97-7.5,11.79-13.63,19.79-17.83,26,26.52,49.25,53.6,68.14,79.22Z'/%3E%3Cpath fill='url(%23g4)' d='M986.45,8.79c-5.87-5.87-13.75-8.79-23.64-8.79-16.38,0-38.22,8.07-65.32,24.19-23.02,13.7-48.44,32.35-74.37,54.48,6.68,5.68,13.39,11.63,20.1,17.79,23.76-20.08,46.89-36.96,67.85-49.42,39.56-23.52,54.7-21.32,56.56-19.43,1.89,1.86,4.11,17-19.43,56.56-21.15,35.55-55.01,77.33-95.38,117.7-40.35,40.35-82.15,74.23-117.7,95.35-28.41,16.9-44.24,20.53-51.57,20.53-2.86,0-4.44-.55-4.97-1.1-7.54-19.72,22.68-90.89,35.14-125.22-15.23,19.17-28.29,37.79-38.56,55.08-25.83,43.43-31.01,73.34-15.4,88.96,15.59,15.61,45.53,10.43,88.96-15.4,37.39-22.23,81.03-57.54,122.91-99.39,41.88-41.88,77.19-85.54,99.41-122.93,25.81-43.4,30.99-73.34,15.4-88.96Z'/%3E%3C/svg%3E)


CVE-2026-98432: vulnerabilità TCP nel kernel Linux — cos’è e cosa fare sul tuo VPS o server dedicato
Una falla nel kernel Linux può, in teoria, consentire a un attaccante remoto di mandare in crash un server durante l’handshake TCP. Spieghiamo chi è coinvolto, quali distribuzioni hanno già una patch al 29 ottobre 2026 e i passi concreti per proteggere il tuo VPS o server dedicato.
Al 29 ottobre 2026, la vulnerabilità CVE-2026-98432 del kernel Linux è corretta nei rami stabili ufficiali e in Debian, ma Ubuntu, Red Hat, AlmaLinux, Rocky e SUSE 15 non hanno ancora pubblicato un kernel corretto. Al momento della pubblicazione non è noto alcun exploit pubblico. Se hai un VPS o un server dedicato Linux con Fusiora, il kernel lo gestisci tu: in questo articolo ti spieghiamo cosa è successo e quali passi seguire.
Cosa è successo, in parole semplici
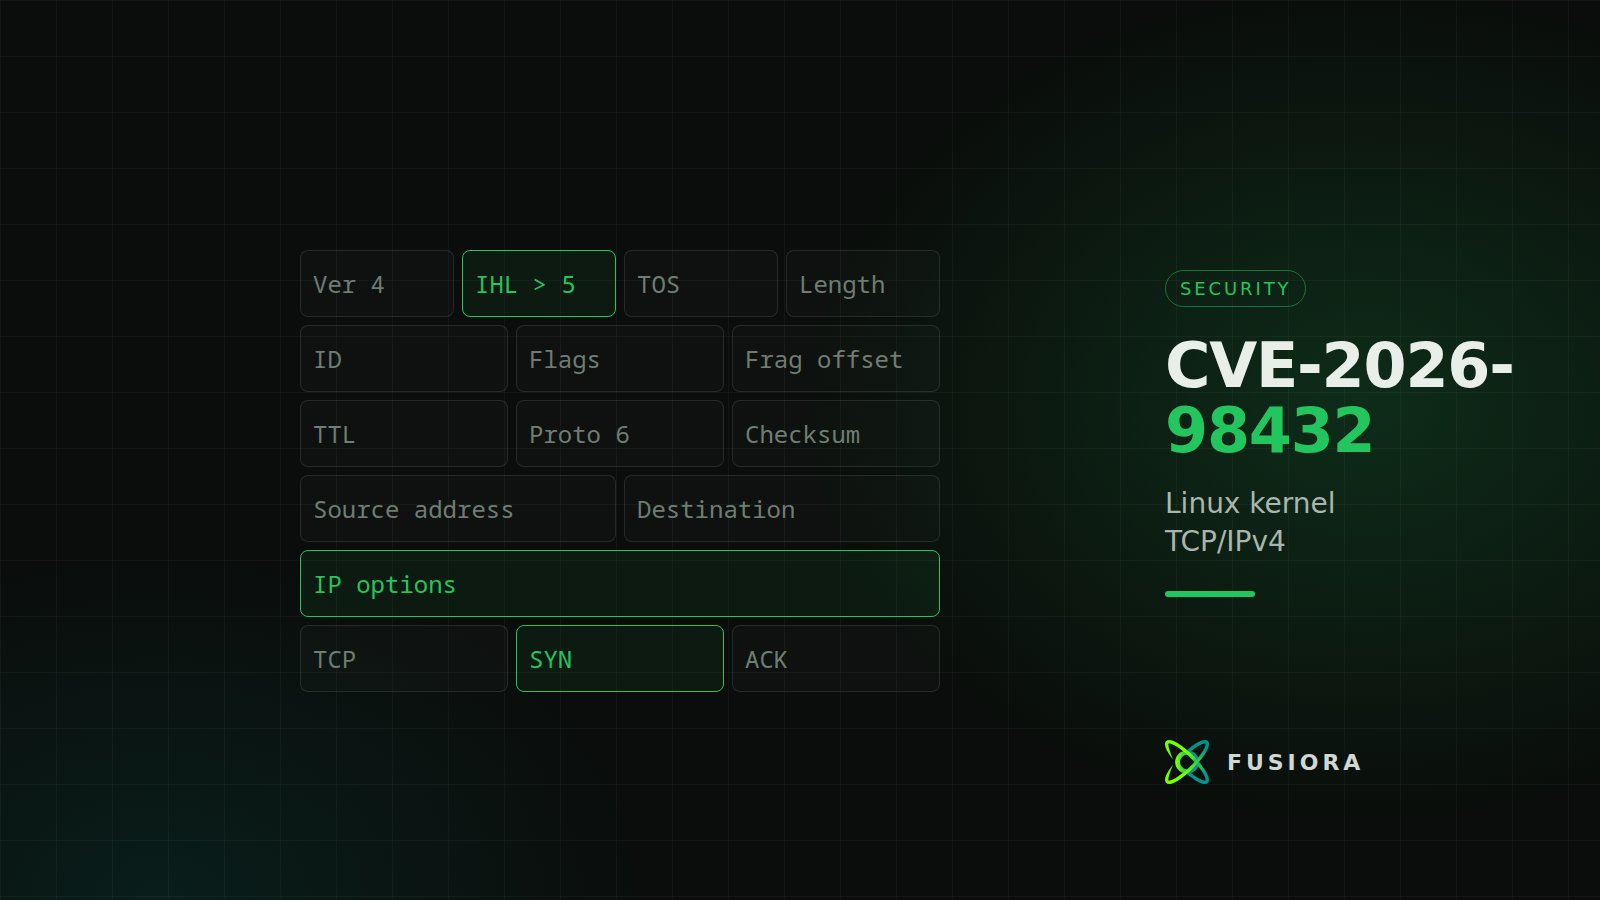
Quando qualcuno apre una connessione TCP verso il tuo server, il kernel conserva temporaneamente alcune informazioni del primo pacchetto (il SYN). Se quel pacchetto contiene opzioni IPv4 (campi facoltativi dell’intestazione IP, come Record Route o Timestamp, che il traffico normale non usa quasi mai), il kernel può liberare quella memoria mentre un’altra parte del sistema la sta ancora usando. È ciò che si chiama use-after-free.
In pratica, l’esito più probabile è che il server vada in crash e si riavvii (denial of service). Le fonti ufficiali non concordano sulla gravità: la scheda del CVE parla anche di una possibile divulgazione all’attaccante di contenuti della memoria del kernel e di corruzione della memoria, mentre Red Hat indica che l’esito più probabile è un crash e che non è stato dimostrato alcun impatto su riservatezza o integrità.
Dettaglio tecnico in breve
- Correzione: commit
e3f33b0a1d89«ipv4: free inet_opt and ireq_opt after an RCU grace period» (Eric Dumazet, 1° ottobre 2026), incluso in Linux 7.3. Sostituisce due chiamatekfree()conkfree_rcu()innet/ipv4/af_inet.cenet/ipv4/tcp_ipv4.c. - Causa:
tcp_v4_syn_recv_sock()passa al socket figlio le opzioni IP della richiesta senza copiarle. Se nello stesso momento arriva un SYN ritrasmesso, un’altra CPU può star inviando un SYN-ACK con quelle opzioni mentre il socket figlio viene distrutto e le libera. - Seconda variante: solo con la migrazione delle richieste TCP attiva (
net.ipv4.tcp_migrate_req=1, che per impostazione predefinita vale 0, oppure un programma BPF reuseport che migra le richieste). - Vettore: remoto e senza autenticazione, durante l’handshake, prima che intervenga l’applicazione. Servono un servizio TCP in ascolto su IPv4, un SYN con opzioni IP e vincere una race condition. Il CNA considera la complessità bassa; Red Hat e SUSE, alta.
- IPv6: non è interessato dalla falla principale. Non serve disattivare IPv6.
Chi è coinvolto?
- VPS Linux: ogni VPS avvia il proprio kernel, che installi e aggiorni tu dal sistema operativo. Se il tuo VPS usa un kernel vulnerabile, devi aggiornarlo e riavviare.
- Server dedicati Linux: lo stesso. Hai accesso root completo e il kernel è una tua responsabilità.
- Container (Docker, LXC, Podman) sul tuo server: condividono il kernel dell’host, quindi si proteggono aggiornando il kernel di quel server.
- Non coinvolti: Windows Server e FreeBSD, perché non usano il kernel Linux.
Importante. Questo articolo riguarda il sistema operativo che gestisci tu. Se hai qualsiasi dubbio su un’altra parte del tuo servizio, apri un ticket e ti risponderemo.
Stato delle patch al 29 ottobre 2026
Kernel ufficiali (kernel.org). Queste versioni, o qualsiasi versione successiva dello stesso ramo, includono già la correzione:
La scheda del CVE non elenca alcun ramo 4.x o 5.4 corretto (entrambi fuori dal supporto ufficiale).
Per distribuzione. Attenzione: ogni distribuzione numera i propri kernel a modo suo, quindi ciò che conta è il pacchetto corretto di ciascuna:
Nelle distribuzioni che distribuiscono kernel recenti dei rami ufficiali (per esempio Fedora, Arch o Alpine), confronta la tua versione con la tabella di kernel.org. Se usi Debian 10 o 11 o un altro sistema non più supportato, non contare di ricevere una patch: pianifica il passaggio a una versione supportata (su un VPS, dal pannello, Manage → Rebuild; attenzione, la reinstallazione cancella tutti i dati; su un server dedicato, apri un ticket). CentOS 7 usa il kernel di RHEL 7, che secondo Red Hat non è interessato da questo CVE, ma non riceve più aggiornamenti di sicurezza: conviene comunque migrare.
Passi per i clienti
Collegati via SSH (guida) ed esegui i comandi come root o con sudo.
1. Verifica quale kernel stai usando
uname -r
Su Debian, la versione esatta del pacchetto compare alla fine di:
uname -v
Per esempio, «Debian 6.12.113-1» o successiva su Debian 13 significa che hai già la versione corretta. Su Ubuntu, RHEL e derivate, il numero di uname -r è quello proprio della distribuzione: confrontalo con il suo avviso, non con la tabella di kernel.org.
2. Fai un backup prima di cambiare qualsiasi cosa
Se il tuo piano include gli snapshot, creane uno prima di aggiornare. Altrimenti, copia fuori dal server tutto ciò che non puoi permetterti di perdere. Aggiornare il kernel è un’operazione di routine, ma è al riavvio che può emergere un problema già esistente.
3. Aggiorna il sistema
Debian e Ubuntu:
apt update && apt full-upgrade
Su Debian 12, se usi il kernel 6.12 del pacchetto linux-6.12 (DLA-4850-1), full-upgrade aggiorna anche quello. Per verificare i pacchetti del kernel installati:
dpkg -l 'linux-image*'
AlmaLinux, Rocky, RHEL, Fedora, Oracle e CloudLinux:
dnf upgrade --refresh
rpm -q kernel
SUSE e openSUSE:
zypper refresh && zypper patch
Arch:
pacman -Syu
Alpine:
apk update && apk upgrade
Su Ubuntu, RHEL, AlmaLinux e Rocky al 29 ottobre non esiste ancora un kernel corretto; su Oracle Linux (kernel UEK) e CloudLinux, controlla l’avviso del tuo fornitore. Conviene comunque applicare gli aggiornamenti in sospeso, e dovrai ripetere questo passo non appena la tua distribuzione pubblicherà il suo avviso (vedi il passo 8); nel frattempo, applica la mitigazione del passo 5.
4. Riavvia e verifica la nuova versione
Il nuovo kernel non viene usato finché non riavvii:
reboot
Quando il server torna disponibile, esegui di nuovo uname -r (e uname -v su Debian) e confronta il risultato con il pacchetto corretto della tua distribuzione (tabella «Per distribuzione»), oppure con la tabella di kernel.org se usi un kernel ufficiale. Se dopo il riavvio il server non risponde via SSH:
- VPS: accedi al pannello vps.fusiora.com e apri la console VNC (scheda Options → Browser VNC; se non vedi il pulsante, fai prima clic su Enable VNC).
- Server dedicato: usa la console remota IPMI/KVM.
- Nel menu di GRUB (su Debian e Ubuntu, in «Advanced options»; se il menu non compare, tieni premuto Shift o premi Esc durante l’avvio) puoi scegliere il kernel precedente mentre indaghi.
5. Se la tua distribuzione non ha ancora la patch: mitigazione temporanea
La falla viene attivata solo da SYN TCP IPv4 che contengono opzioni IP, molto rari nel traffico legittimo. Puoi scartare questi pacchetti con nftables. La regola lascia passare i SYN normali e non tocca IPv6 né altri protocolli. Se il tuo server inoltra traffico (per esempio come router o gateway VPN), filtra anche quei SYN in transito. Non sostituisce la patch.
Se non hai il comando nft, installalo con apt install nftables o dnf install nftables. La regola risiede in una tabella propria, che convive con ufw, firewalld e Docker:
nft add table inet cve_2026_98432
nft add chain inet cve_2026_98432 pre '{ type filter hook prerouting priority -300; policy accept; }'
nft add rule inet cve_2026_98432 pre 'ip hdrlength > 5 tcp flags & (syn | ack) == syn counter drop'
Per verificarla (il contatore mostra quanti pacchetti ha scartato):
nft list table inet cve_2026_98432
Per rimuoverla:
nft delete table inet cve_2026_98432
Aggiunta in questo modo, la regola non sopravvive a un riavvio. Non aggiungerla a /etc/nftables.conf e non attivare nftables.service per questo: a seconda della distribuzione, quella configurazione svuota tutte le regole del sistema, comprese quelle di Docker o di ufw. Se ti serve che persista tra un riavvio e l’altro, salvala in un file a parte, /etc/cve-2026-98432.nft:
table inet cve_2026_98432 {
  chain pre {
    type filter hook prerouting priority -300; policy accept;
    ip hdrlength > 5 tcp flags & (syn | ack) == syn counter drop
  }
}
E caricala con un servizio dedicato, /etc/systemd/system/cve-2026-98432.service:
[Unit]
Description=Mitigation CVE-2026-98432

[Service]
Type=oneshot
RemainAfterExit=yes
ExecStart=/usr/sbin/nft -f /etc/cve-2026-98432.nft
ExecStop=/usr/sbin/nft delete table inet cve_2026_98432

[Install]
WantedBy=multi-user.target
Prima rimuovi la regola manuale, se l’hai aggiunta (nft delete table inet cve_2026_98432), così non viene duplicata. Poi:
systemctl daemon-reload && systemctl enable --now cve-2026-98432.service
Quando sarai sul kernel corretto, disattivala con systemctl disable --now cve-2026-98432.service.
Sui sistemi più vecchi senza nftables, l’equivalente con iptables è:
iptables -t raw -I PREROUTING -p tcp --syn -m u32 ! --u32 "0>>22&0x3C=20" -j DROP
Come la regola nft aggiunta a mano, anche questa non sopravvive a un riavvio.
Verifica inoltre che la variante legata alla migrazione sia disattivata (deve restituire 0, il valore predefinito):
sysctl net.ipv4.tcp_migrate_req
Se indica che la chiave non esiste, il tuo kernel non ha quella funzionalità e questa variante non si applica.
Non filtrare tutti i pacchetti con opzioni IP: IGMP le usa e romperesti il multicast. La regola qui sopra è volutamente limitata ai SYN TCP.
6. Livepatch: solo dove esiste
Al 29 ottobre 2026 non abbiamo trovato alcuna patch live per questo CVE da parte di Canonical, Red Hat o SUSE. SUSE ha pubblicato un kernel corretto per la 16.0 (6.12.0-160000.40.1), che richiede un riavvio. Senza patch live, la soluzione è aggiornare il kernel e riavviare.
7. Rivedi cosa esponi su Internet
La falla richiede un servizio TCP in ascolto su IPv4. È un buon momento per chiudere nel firewall (ufw o firewalld) le porte che non ti servono e limitare alle tue IP quelle di amministrazione. La nostra guida Configura il tuo primo VPS spiega la configurazione di base del firewall.
8. Segui gli avvisi e chiedi aiuto se ti serve
Segui la pagina del CVE della tua distribuzione (link qui sotto) e, quando compare il kernel corretto, ripeti i passi 3 e 4. Se hai domande o qualcosa non si avvia dopo l’aggiornamento, apri un ticket indicando il tuo servizio e l’output di uname -r.
Domande frequenti
Fusiora aggiorna il kernel del mio VPS o server dedicato?
No, a meno che tu non abbia sottoscritto un servizio gestito; in quel caso, rivolgiti al supporto. Con un VPS o un server dedicato standard hai accesso root completo e il sistema operativo lo gestisci tu, kernel incluso. Se vuoi aiuto con i passi, apri un ticket.
Basta aggiornare i pacchetti?
No. Finché non riavvii continui a usare il vecchio kernel. Controlla con uname -r di essere sulla nuova versione.
Devo disattivare IPv6?
No. IPv6 non è interessato dalla falla principale.
La regola nftables può rompere qualcosa?
Scarta solo i SYN TCP IPv4 con opzioni IP, molto rari nel traffico legittimo. Non tocca IPv6 né altri protocolli, e si rimuove con un solo comando.
Il mio Windows Server è coinvolto?
No. È una vulnerabilità del kernel Linux.
Viene già sfruttata?
Al momento della pubblicazione non è noto alcun exploit pubblico e il CVE non figura nel catalogo KEV della CISA. Aggiorneremo questo articolo se la situazione cambia.
Fonti
- CVE.org: scheda ufficiale del CNA Linux, pubblicata il 2026-10-15 e aggiornata il 2026-10-24
- NVD: voce del CVE con il punteggio del CNA (consultata il 2026-10-29)
- Ubuntu: stato per release, priorità High (aggiornata il 2026-10-28)
- Debian Security Tracker: pacchetti corretti, DSA-6568-1, DLA-4841-1 e DLA-4850-1 (consultato il 2026-10-29)
- Red Hat: valutazione Moderate e stato «Fix deferred» (consultata il 2026-10-29)
- SUSE: stato per prodotto (consultata il 2026-10-29)
- Commit della correzione Linux: «ipv4: free inet_opt and ireq_opt after an RCU grace period» (2026-10-01)
- kernel.org: versioni stabili attuali (consultato il 2026-10-29)
- CISA KEV: catalogo delle vulnerabilità sfruttate, senza questo CVE (consultato il 2026-10-29)
Questo articolo ti è stato utile?
Sii il primo a valutarlo